R&S®Trusted Objects Manager
Système de gestion centralisée de la gamme de solutions de chiffrement R&S pour les terminaux et les réseaux
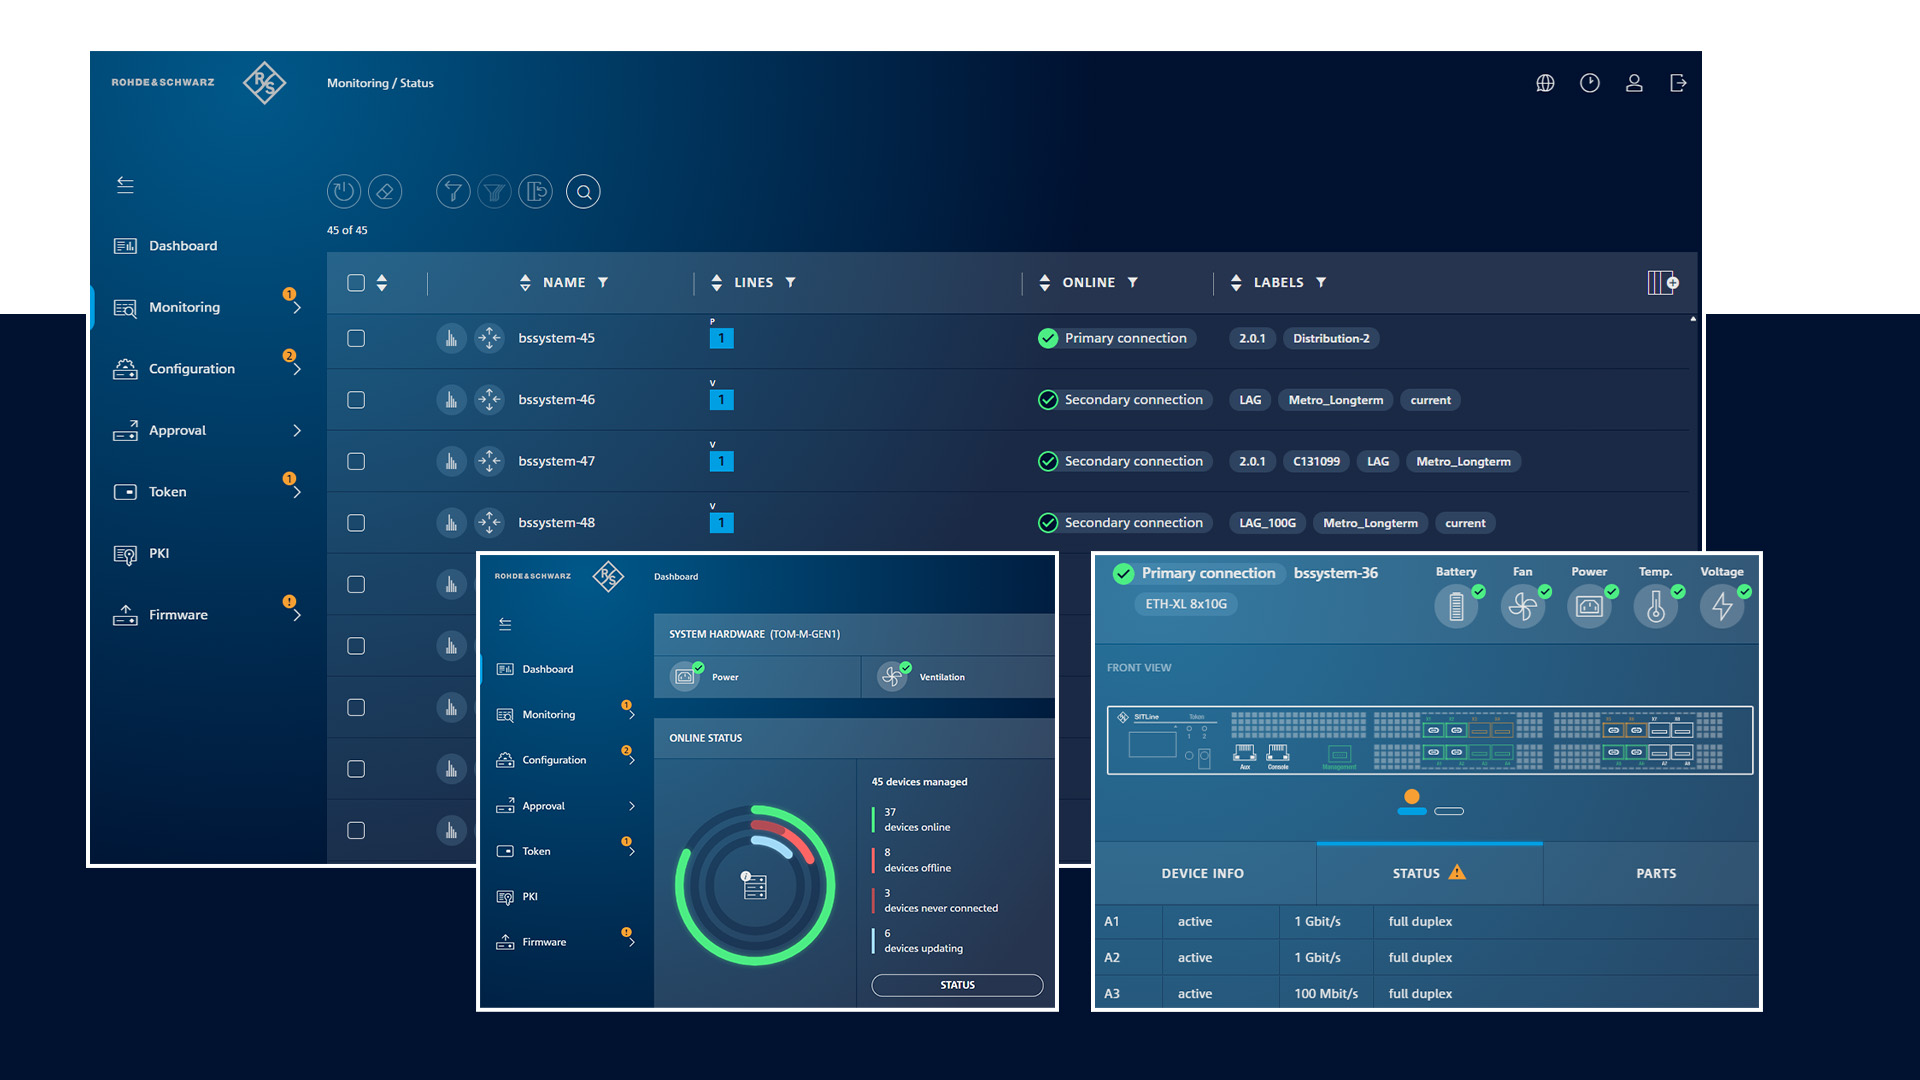
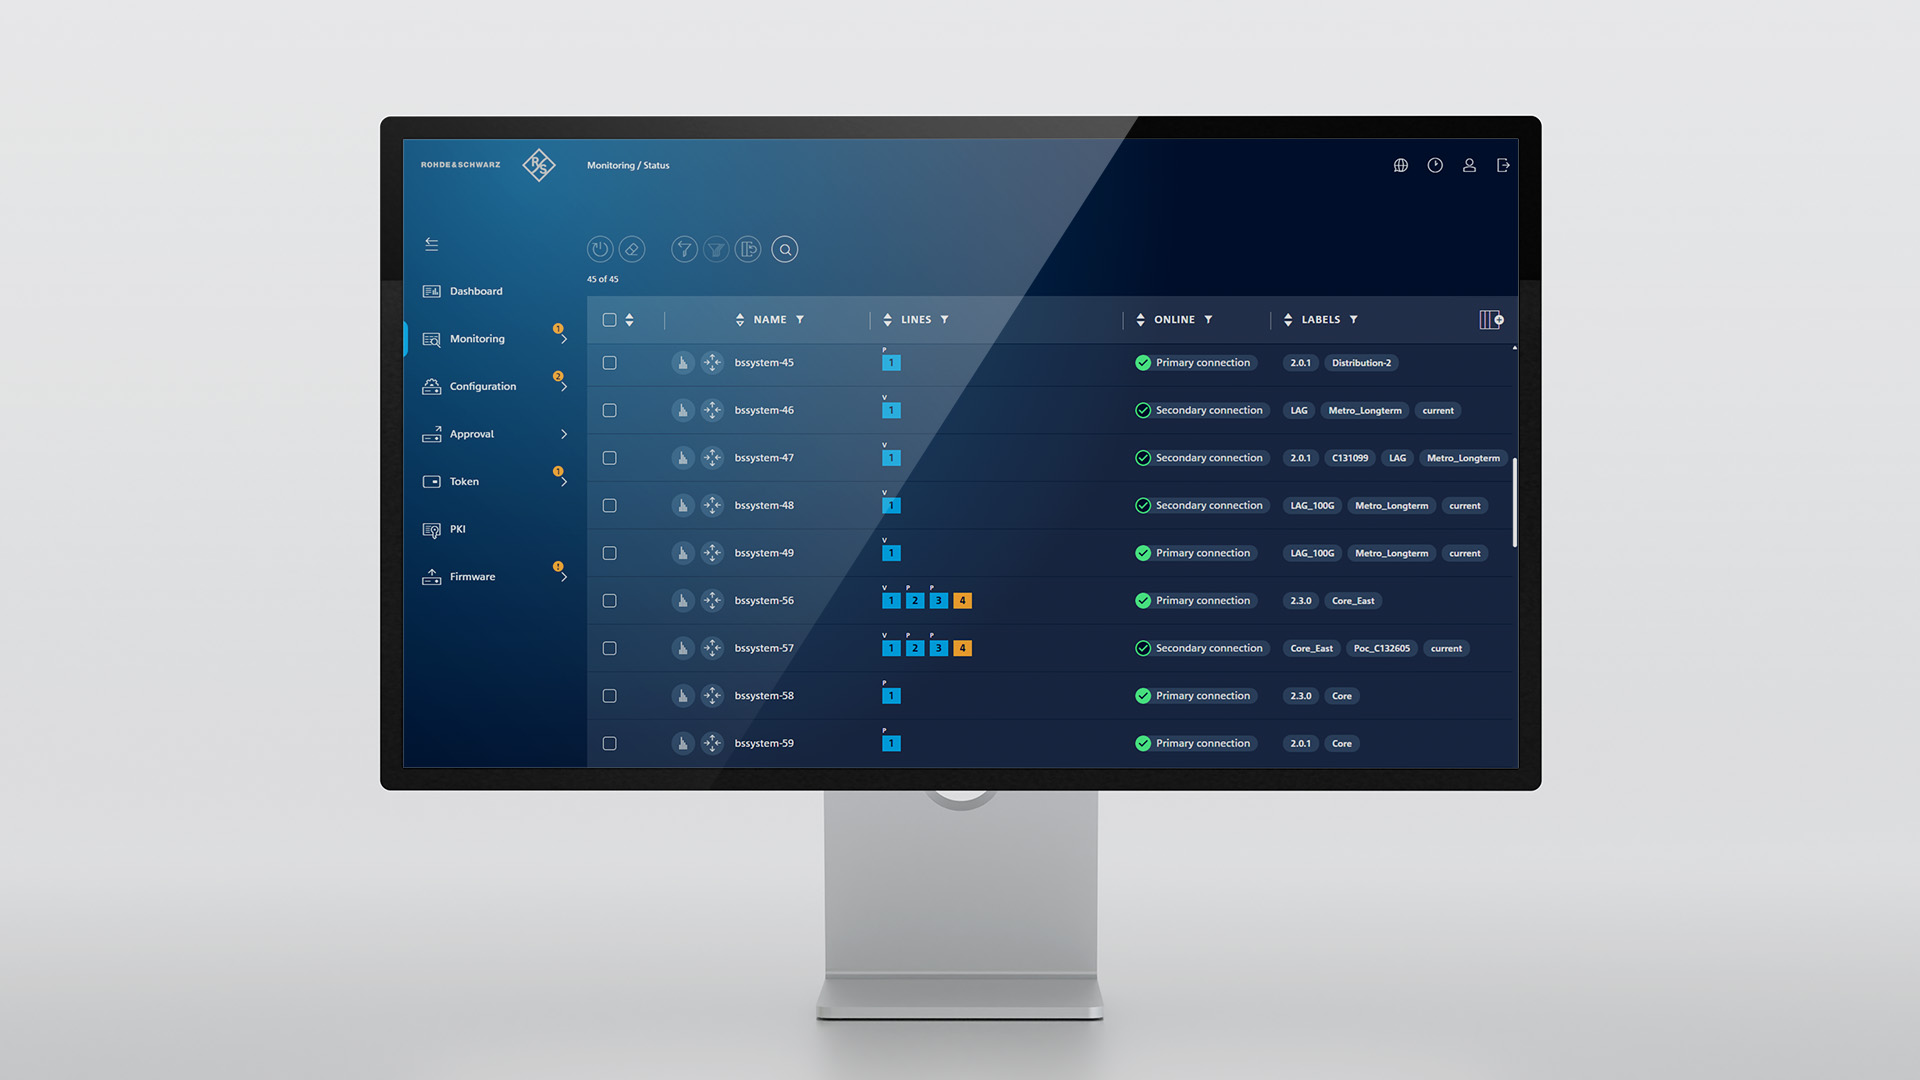
Plus une organisation compte de terminaux, d’utilisateurs et de sites, plus il est important de disposer d’une gestion fiable et globale. Le R&S®Trusted Objects Manager (TOM) est la plateforme de gestion centralisée de la gamme de solutions de chiffrement R&S pour les terminaux et les réseaux (notamment R&S®Trusted Disk, R&S®Trusted VPN et R&S®SITLine). Grâce à son déploiement au sein de l’infrastructure propre à l’entreprise, la gestion des produits R&S reste entièrement sous le contrôle direct de l’organisation. Une interface Web sécurisée et intuitive permet aux administrateurs de gérer les produits R&S, y compris les utilisateurs, les autorisations et les cartes à puce, tout en surveillant le fonctionnement des systèmes administrés. L’infrastructure à clés publiques (PKI) intégrée permet également une gestion autonome et centralisée des clés et des certificats, sous le contrôle exclusif de l’organisation.
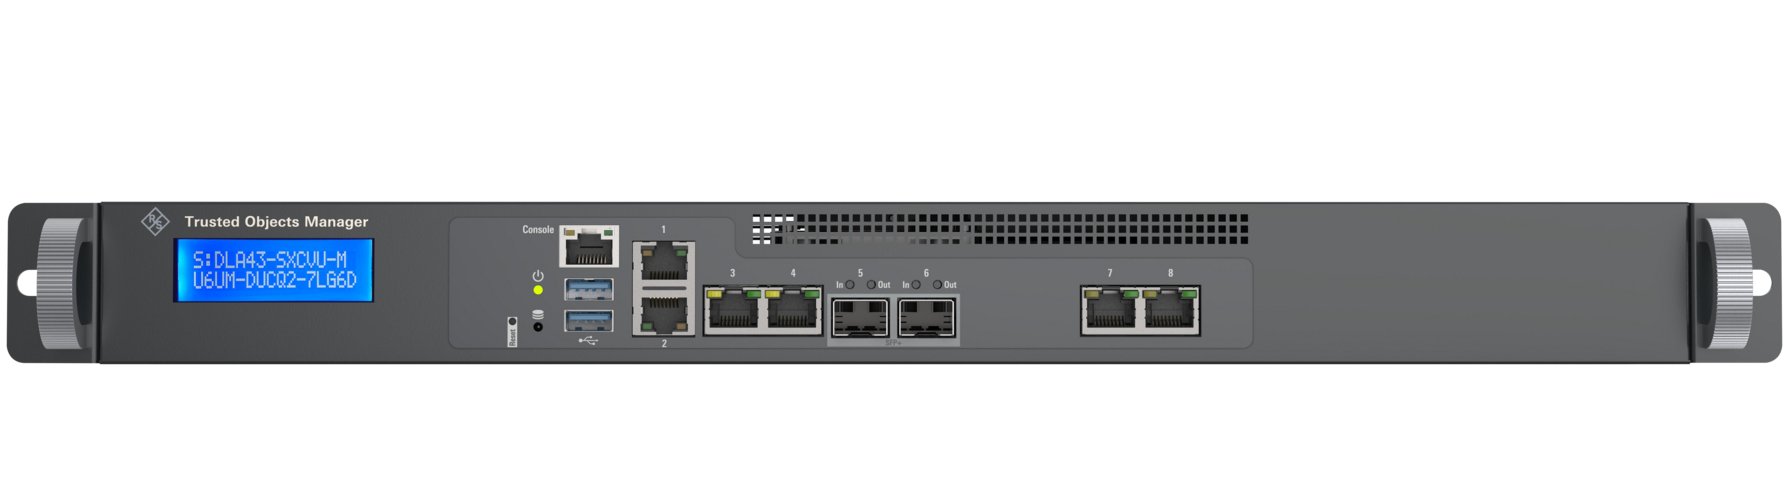
- Appliance matérielle servant de système de gestion centralisée des équipements de la gamme de solutions de chiffrement R&S pour les terminaux et les réseaux (notamment R&S®Trusted Disk, R&S®Trusted VPN et R&S®SITLine)
- Administration via une interface Web sécurisée, conçue pour une utilisation simple et intuitive
- Infrastructure à clés publiques (PKI) intégrée, pouvant être exploitée de manière autonome, sans intervention de tiers
- Gestion centralisée et intuitive des utilisateurs et des droits d’accès
- Interface API permettant l’automatisation par scripts
- Intégration aux services d’annuaire LDAP, notamment Microsoft Active Directory et OpenLDAP
- Possibilité d’importer des utilisateurs et des groupes d’utilisateurs à partir de structures LDAP existantes
- Possibilité de déployer des instances TOM supplémentaires en mode veille (standby)
- Deux variantes matérielles disponibles : TOM-S et TOM-M (toutes deux sous forme d’appliances montables en rack 19 pouces)
- Environnement de gestion sécurisé pour les produits R&S, homologué jusqu’aux niveaux de classification VS-NfD, RESTREINT UE/EU RESTRICTED et NATO RESTRICTED
Une gestion de la sécurité simple, claire et efficace
Le R&S®Trusted Objects Manager regroupe les tâches d’administration de la gamme de solutions de chiffrement R&S pour les terminaux et les réseaux au sein d’une interface de gestion centralisée et conviviale. Grâce à l’interface Web sécurisée, les administrateurs peuvent installer et configurer les équipements, gérer les utilisateurs et les droits d’accès, appliquer les politiques de sécurité, déployer les mises à jour et surveiller le fonctionnement des systèmes. Conçue autour des processus de travail habituels des utilisateurs, l’interface intuitive garantit des procédures claires et réduit les efforts administratifs, même dans les infrastructures de sécurité complexes.
Un contrôle complet grâce à un déploiement au sein de sa propre infrastructure
Le R&S®Trusted Objects Manager est fourni sous forme d’appliance matérielle prête à l’emploi, permettant une mise en service rapide et simple de la gestion centralisée de la sécurité. Son exploitation au sein de l’infrastructure informatique propre à l’organisation constitue la base d’une gestion souveraine des systèmes et des données critiques pour la sécurité. Les entreprises et les administrations conservent le contrôle des processus de gestion, des utilisateurs et des certificats, sans dépendre de fournisseurs de services cloud externes ou de tiers. Différentes variantes matérielles sont disponibles pour répondre aux besoins spécifiques.
Une PKI intégrée pour une gestion souveraine des certificats
Grâce à ses fonctionnalités intégrées de gestion des infrastructures à clés publiques (PKI), le R&S®Trusted Objects Manager offre une plateforme centralisée pour la gestion sécurisée des identités numériques et des certificats. La PKI fonctionne entièrement sous le contrôle de l’organisation, sans dépendance vis-à-vis de fournisseurs tiers. TOM peut jouer le rôle d’autorité de certification racine ou intermédiaire, ou s’intégrer dans des infrastructures PKI existantes. La gestion centralisée des certificats des équipements et des utilisateurs, reposant sur des normes et des protocoles établis tels que X.509, les listes de révocation de certificats (CRL), OCSP et ACME, ainsi que sur des algorithmes cryptographiques configurables, constitue une base flexible et fiable pour des processus sécurisés d’authentification et de gestion des certificats.
Intégration transparente aux annuaires d’utilisateurs existants
Les structures d’utilisateurs existantes peuvent être directement intégrées à la gestion centralisée de la sécurité. Selon le produit administré, le R&S®Trusted Objects Manager prend en charge l’intégration à différents services d’annuaire LDAP, tels que Microsoft Active Directory et OpenLDAP. Les…
Haute disponibilité grâce aux instances de secours
Pour garantir un fonctionnement fiable et résilient, des appliances R&S®Trusted Objects Manager supplémentaires peuvent être connectées en tant qu’instances de secours (standby). En cas de défaillance de l’instance principale, un environnement de gestion redondant est ainsi disponible pour renforcer…
Pour les données sensibles et les exigences de sécurité les plus élevées
Pour les informations nécessitant une protection particulière, TOM fournit un environnement de gestion pour les produits R&S homologués jusqu’aux niveaux de classification VS-NfD, RESTREINT UE/EU RESTRICTED et NATO RESTRICTED. TOM convient ainsi aux environnements critiques en matière de sécurité…
Intégration flexible via une API REST
Grâce à son API REST intégrée, le R&S®Trusted Objects Manager peut être intégré de manière flexible aux systèmes informatiques, de surveillance et de reporting existants. Des interfaces standardisées permettent de récupérer automatiquement des informations et de prendre en charge les processus…
|
R&S®Trusted Objects Manager S |
R&S®Trusted Objects Manager M |
|
|---|---|---|
|
Description |
Appliance matérielle compacte pour les environnements de gestion de petite et moyenne taille |
Appliance matérielle plus performante pour les environnements de gestion de plus grande envergure et les exigences accrues en matière de disponibilité |
|
Format |
19", 1U, profondeur : ~30 cm |
19", 1U, profondeur : ~74 cm |
Le R&S®Trusted Objects Manager constitue la plateforme de gestion centralisée des solutions de sécurité R&S dans les domaines du chiffrement des réseaux et des disques durs, ainsi que des VPN.

R&S®SITLine
Le R&S®Trusted Objects Manager (TOM), centralisé et intuitif, permet aux administrateurs de garder une vue d’ensemble des topologies réseau complexes ainsi que de la gestion de la sécurité et des certificats, y compris la détection des tentatives de manipulation, afin de garantir un fonctionnement sécurisé même sans surveillance sur site.
En savoir plus sur R&S®SITLine

R&S®Trusted Disk
Le R&S®Trusted Objects Manager complète la solution de chiffrement de disque R&S®Trusted Disk en permettant la gestion centralisée des terminaux, des utilisateurs, des autorisations, des politiques de sécurité, des cartes à puce et des certificats. Il prend également en charge la surveillance opérationnelle, facilitant ainsi l’administration de l’ensemble de la solution de chiffrement de disque.
En savoir plus sur R&S®Trusted Disk

R&S®Trusted VPN
Le R&S®Trusted Objects Manager offre également une vue d’ensemble centralisée des infrastructures VPN distribuées et permet une gestion uniforme des passerelles, des certificats et des relations de confiance entre les sites, les réseaux et les utilisateurs. L’interface web et l’infrastructure à clés publiques (PKI) automatisée intégrée simplifient l’administration.
En savoir plus sur R&S®Trusted VPN
Votre contact direct avec nous
La plupart des questions trouvent leur meilleure réponse dans un contact direct : Nous nous ferons un plaisir de répondre à vos questions et à vos souhaits par téléphone ou via le formulaire de contact.
Nos collaborateurs vous répondront en langue anglaise. Pour l'instant, nous n'assurons pas les appels en langue française.
Équipe Inside Sales International
+49 (0)2405 49936 122