R&S®Trusted Objects Manager
Zentrales Managementsystem für das R&S Endpoint- und Network-Encryption-Portfolio
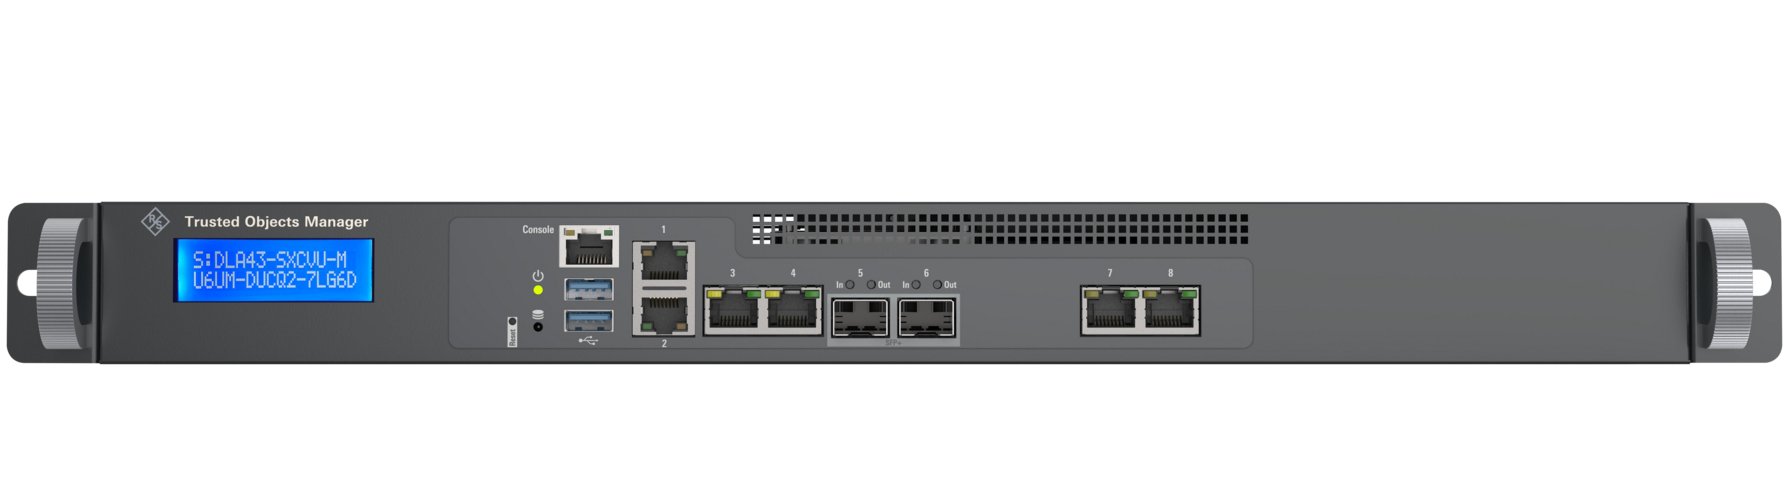
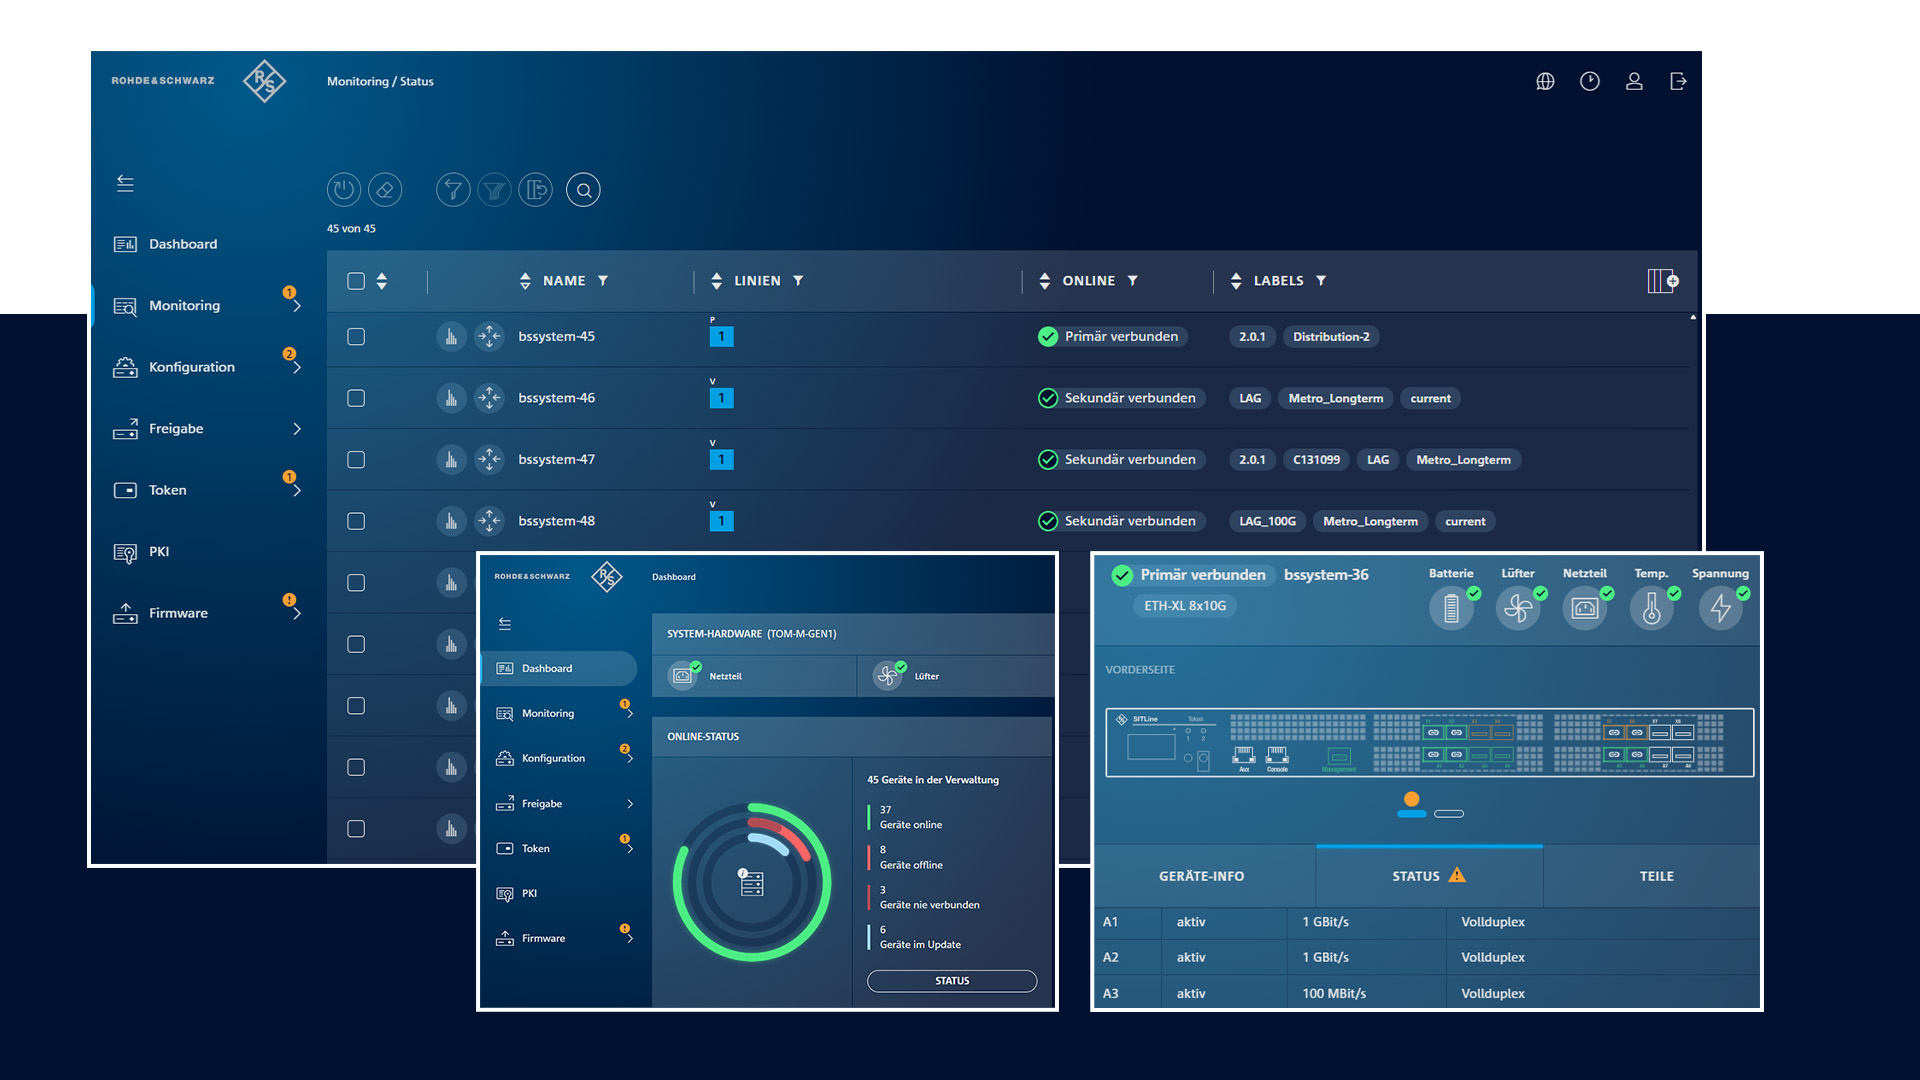
Je mehr Endpoints, Benutzer und Standorte eine Organisation betreibt, desto wichtiger wird ein verlässliches, übergreifendes Management. Der R&S®Trusted Objects Manager (TOM) ist die zentrale Management-Appliance für das R&S Endpoint- und Network-Encryption-Portfolio (u. a. R&S®Trusted Disk, R&S®Trusted VPN, R&S®SITLine). Durch den Betrieb innerhalb der unternehmenseigenen Infrastruktur bleibt die Verwaltung der R&S-Produkte vollständig unter direkter Kontrolle. Über ein gesichertes und intuitives Web-Interface administrieren Verantwortliche die R&S-Produkte inklusive der Benutzer, Berechtigungen und Smartcards und behalten zugleich den Betrieb der verwalteten Systeme im Blick. Die integrierte Public-Key-Infrastruktur (PKI) ermöglicht zudem ein unabhängiges, zentrales Schlüssel- und Zertifikatsmanagement unter eigener Hoheit.
Technische Merkmale
- Hardware-Appliance als zentrales Managementsystem für die Geräteverwaltung des R&S Endpoint- und Network-Encryption-Portfolio (u. a. R&S®Trusted Disk, R&S®Trusted VPN, R&S®SITLine)
- Administration über ein gesichertes Web-Interface mit Schwerpunkt auf einer einfachen und intuitiven Bedienbarkeit
- Integrierte Public-Key-Infrastruktur (PKI), die unter eigener Hoheit und ohne Drittparteien betrieben werden kann
- Zentrale, intuitive Nutzer- und Rechteverwaltung
- Skriptbare API-Schnittstelle
- Anbindung an LDAP-Verzeichnisdienste, darunter Microsoft Active Directory und OpenLDAP
- Import von Benutzern und Benutzergruppen aus vorhandenen LDAP-Strukturen möglich
- Betrieb zusätzlicher TOM-Instanzen als Standby-Instanzen möglich
- Zwei Hardware-Varianten verfügbar: TOM-S und TOM-M (beide Varianten als 19"-Rack-Appliance)
- Sichere Managementumgebung für R&S-Produkte mit Zulassung bis VS-NfD, RESTREINT UE/EU RESTRICTED und NATO RESTRICTED
Highlights
Security-Management einfach, übersichtlich und effizient
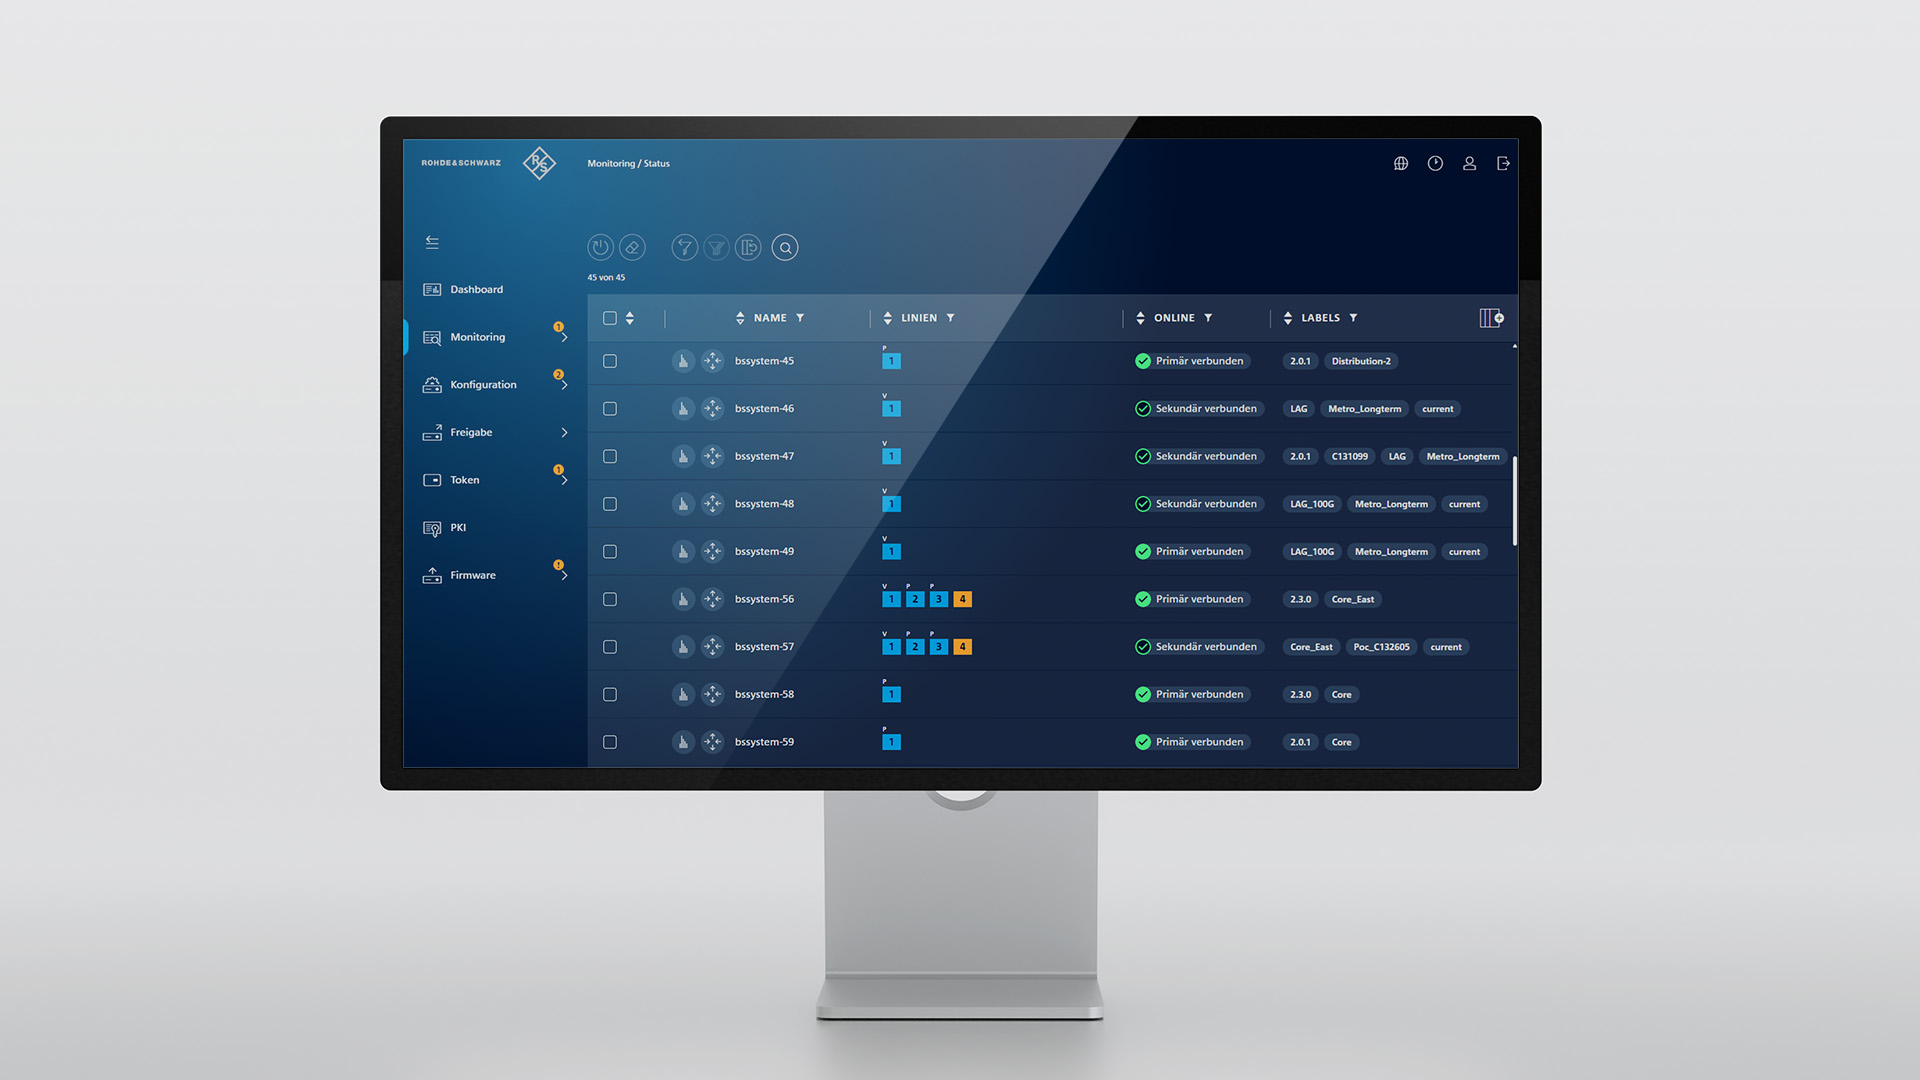
Der R&S®Trusted Objects Manager bündelt Administrationsaufgaben für das R&S Endpoint- und Network-Encryption-Portfolio in einer zentralen und benutzerfreundlichen Managementoberfläche. Über das gesicherte Web-Interface können Administratoren Geräte einrichten und konfigurieren, Benutzer und Berechtigungen verwalten, Sicherheitsrichtlinien umsetzen, Updates ausrollen und den laufenden Betrieb überwachen. Die an typischen Anwenderprozessen orientierte Bedienung sorgt dabei für klare Abläufe und reduziert den administrativen Aufwand auch in komplexen Security-Infrastrukturen.
Ganzheitliche Kontrolle durch Betrieb in der eigenen Infrastruktur
Der R&S®Trusted Objects Manager wird als unmittelbar einsatzbereite Hardware-Appliance bereitgestellt und ermöglicht eine schnelle und unkomplizierte Inbetriebnahme des zentralen Security-Managements. Der Betrieb innerhalb der eigenen IT-Infrastruktur schafft die Grundlage für die souveräne Verwaltung sicherheitskritischer Systeme und Daten. Unternehmen und Behörden behalten die Kontrolle über Management-, Benutzer- und Zertifikatsprozesse ohne Abhängigkeiten von externen Cloud- und Drittanbietern. Je nach Anforderung stehen unterschiedliche Hardware-Varianten zur Verfügung.
Integrierte PKI für souveränes Zertifikatsmanagement
Mit der integrierten Verwaltung von Public-Key-Infrastrukturen bietet der R&S®Trusted Objects Manager eine zentrale Basis für das sichere Management digitaler Identitäten und Zertifikate. Der Betrieb erfolgt vollständig unter eigener Hoheit und ohne Abhängigkeit von Drittanbietern. Dabei übernimmt TOM wahlweise die Rolle einer Root- oder Zwischen-Zertifizierungsstelle oder fügt sich in bestehende PKI-Strukturen ein. Die zentrale Verwaltung von Geräte- und Benutzerzertifikaten nach etablierte Standards und Verfahren wie X.509, CRLs, OCSP, ACME sowie konfigurierbare Crypto-Algorithmen schaffen eine flexible und vertrauenswürdige Grundlage für sichere Authentifizierungs- und Zertifikatsprozesse.
Weitere Vorteile
Nahtlose Integration in bestehende Benutzerverzeichnisse
Bestehende Benutzerstrukturen können direkt in das zentrale Security-Management eingebunden werden: Der R&S®Trusted Objects Manager unterstützt – abhängig vom verwalteten Produkt – die Anbindung an verschiedene LDAP-Verzeichnisdienste wie Microsoft Active Directory oder OpenLDAP. Benutzer und…
Hohe Verfügbarkeit durch Standby-Instanzen
Für einen zuverlässigen und ausfallsicheren Betrieb können zusätzliche R&S®Trusted Objects Manager als Standby-Instanzen angebunden werden. Fällt die produktive Instanz aus, steht damit eine redundante Managementumgebung zur Verfügung, um die Verfügbarkeit des zentralen Security-Managements zu…
Für sensible Daten und höchste Schutzanforderungen
Für besonders schützenswerte Informationen bietet der TOM die Managementumgebung für R&S-Produkte mit einer Zulassung bis VS-NfD, RESTREINT UE/EU RESTRICTED und NATO RESTRICTED. Damit unterstützt TOM den Einsatz in sicherheitskritischen Umgebungen von Behörden, öffentlichen Einrichtungen und…
Flexible Integration über REST-API
Über die integrierte REST-API lässt sich der R&S®Trusted Objects Manager flexibel in bestehende IT-, Monitoring- und Reporting-Systeme einbinden. Standardisierte Schnittstellen ermöglichen es, Informationen automatisiert auszulesen und zentrale Betriebsprozesse systemübergreifend zu unterstützen.…
R&S®Trusted Objects Manager Varianten
|
R&S®Trusted Objects Manager S |
R&S®Trusted Objects Manager M |
|
|---|---|---|
|
Beschreibung / Einsatzempfehlung |
Kompakte Hardware-Appliance für kleine bis mittlere Managementumgebungen |
Leistungsstärkere Hardware-Appliance für umfangreichere Managementumgebungen und erhöhte Anforderungen an Verfügbarkeit |
|
Bauform |
19‘‘, 1 HE, Tiefe: ~30 cm |
19‘‘, 1 HE, Tiefe: ~74 cm |
Zugehörige Produkte
Der R&S®Trusted Objects Manager bildet die zentrale Managementplattform für die R&S-Sicherheitslösungen in den Bereichen Netzwerk- und Festplattenverschlüsselung sowie VPN.

R&S®SITLine
Über den zentralen und intuitven R&S® Trusted Objects Manager (TOM) behalten Administratoren den Überblick über komplexe Netzwerktopologien und die Sicherheits- sowie Zertifikatsverwaltung, inklusive Tamper-Erkennung für einen sicheren Betrieb auch ohne Vor-Ort-Kontrolle.
Mehr zu R&S®SITLine

R&S®Trusted Disk
Der R&S®Trusted Objects Manager ergänzt die Festplattenverschlüsselungslösung R&S®Trusted Disk durch die zentrale Verwaltung von Endgeräten, Benutzern, Berechtigungen, Sicherheitsrichtlinien, Smartcards und Zertifikaten. Gleichzeitig unterstützt er die Betriebsüberwachung und erleichtert so die Administration der gesamten Festplattenverschlüsselungslösung.
Mehr zu R&S®Trusted Disk

R&S®Trusted VPN
Der R&S®Trusted Objects Manager sorgt auch in verteilten VPN-Infrastrukturen für einen zentralen Überblick und ermöglicht die einheitliche Verwaltung von Gateways, Zertifikaten und Vertrauensbeziehungen zwischen Standorten, Netzen und Benutzern. Die webbasierte Bedienung und die integrierte automatische PKI vereinfachen dabei die Administration.
Mehr zu R&S®Trusted VPN
Downloads & Links
Allgemeine Informationen
Diese und weitere Veröffentlichungen – wie Broschüren, Checklisten für mehr Netzwerksicherheit oder Whitepaper zum Thema SIEM und DPI – finden Sie auf einen Blick hier:
Lassen Sie uns ins Gespräch kommen
Haben Sie Fragen zu unseren Produkten oder Lösungen oder möchten Sie ein Projekt mit uns besprechen? Wir finden gemeinsam die passende Lösung.
Nutzen Sie bitte unser Kontaktformular, so erreicht Ihre Anfrage direkt die richtigen Expert:innen.
Vertrieb Deutschland: +49 (0)2405 49936 333
Vertrieb International: +49 (0)2405 49936 122