R&S®Trusted VPN
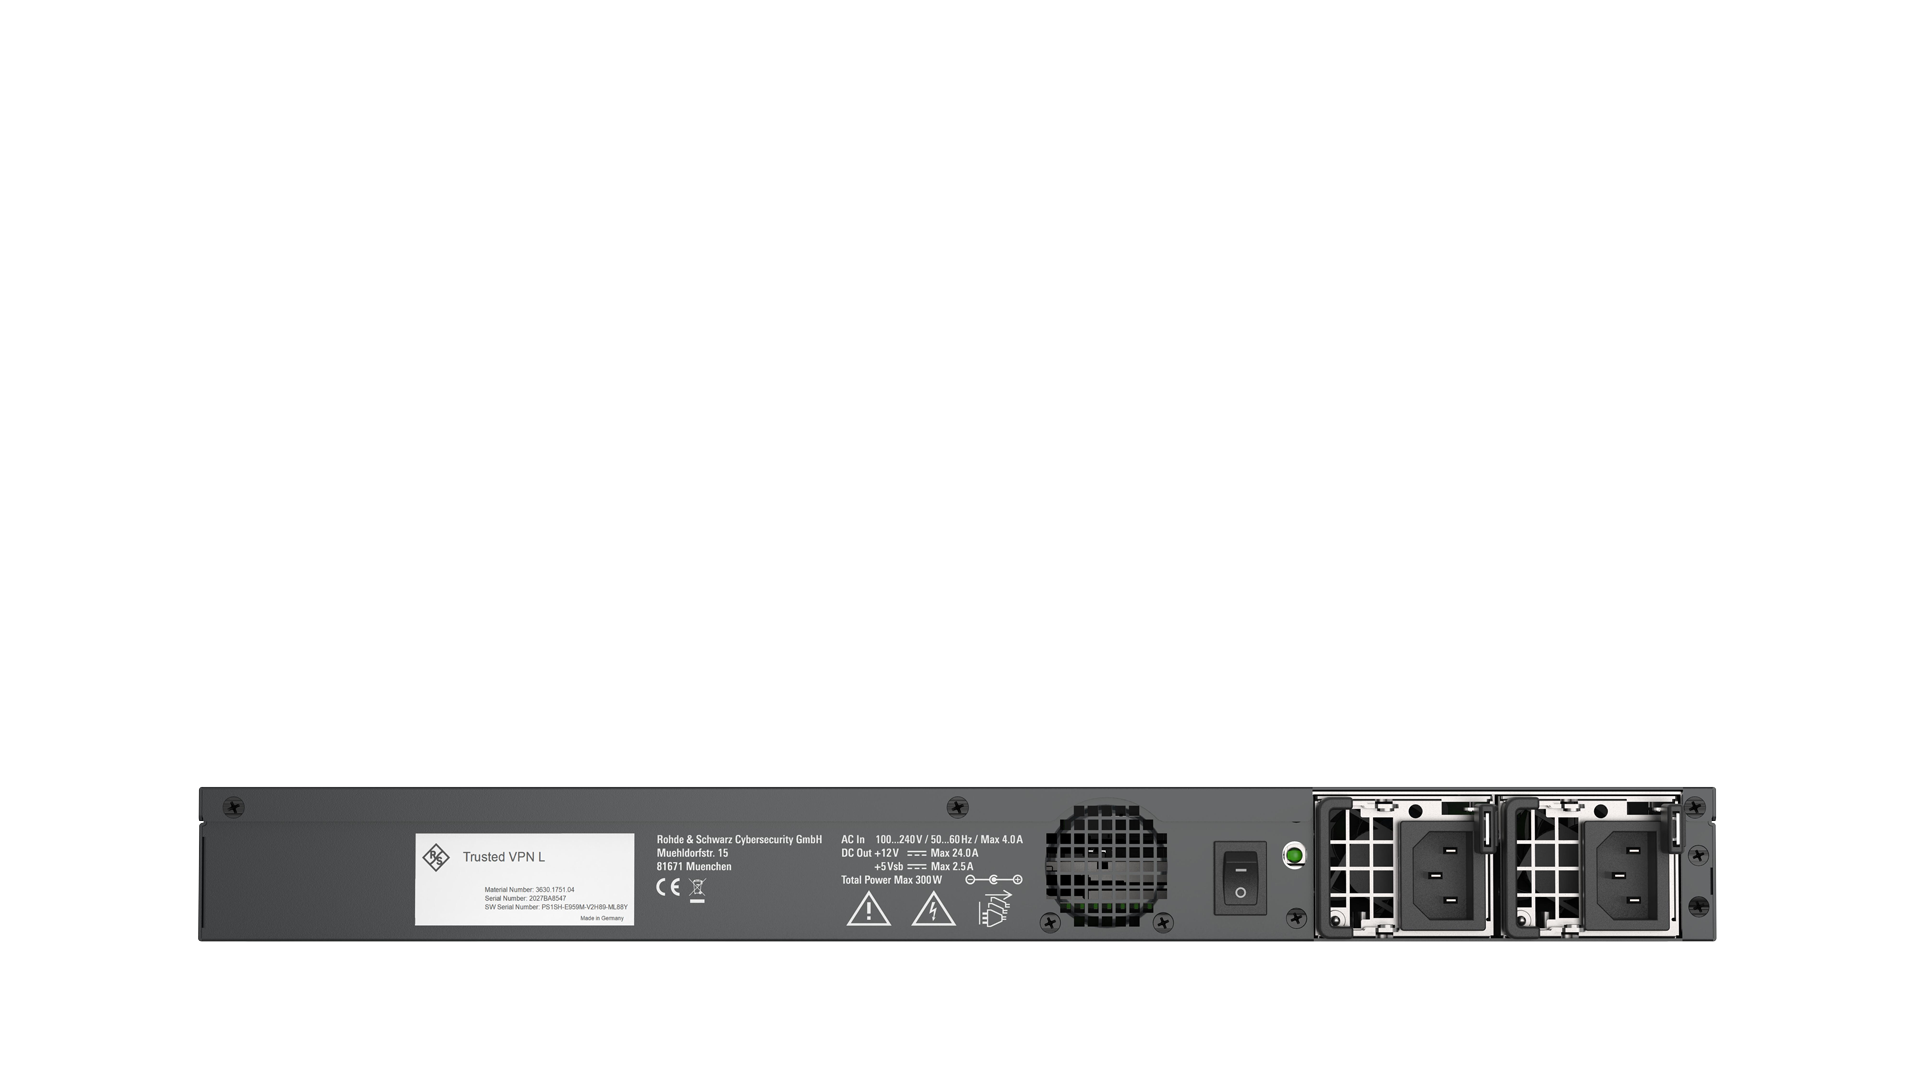
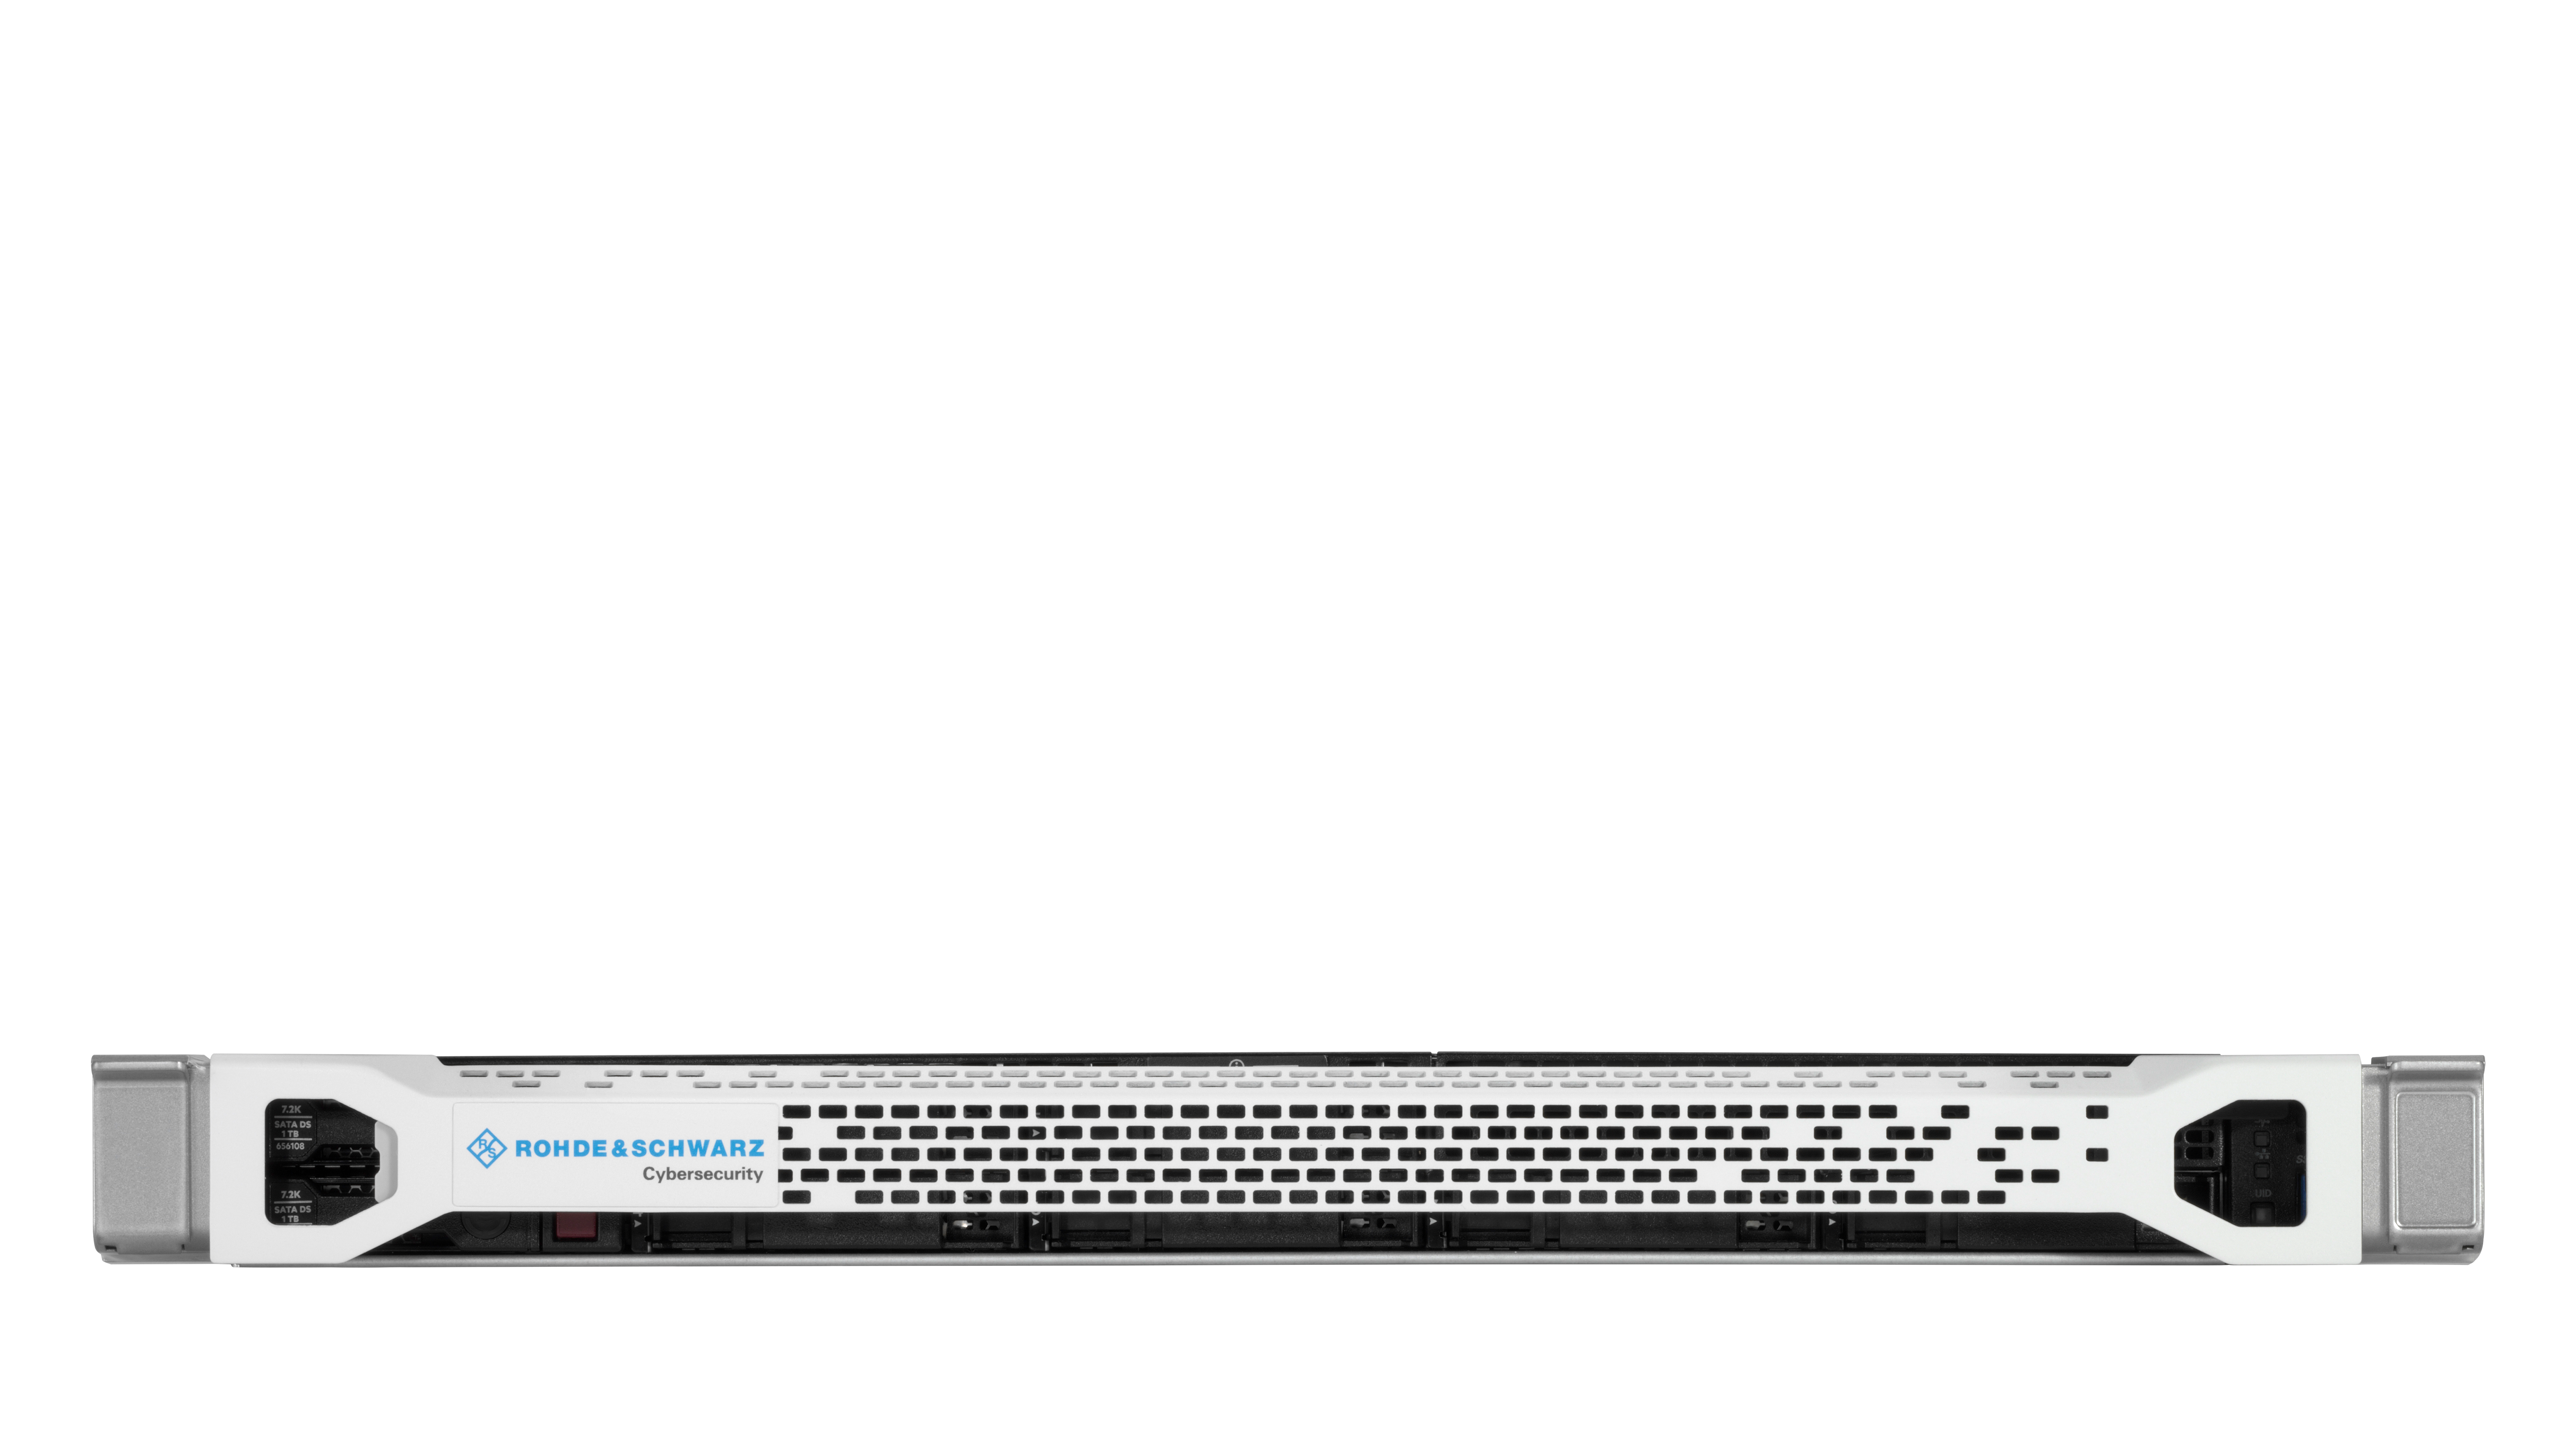
BSI-zugelassene Layer-3 Verschlüsselung
Schützen Sie eingestufte Informationen auf dem Weg zwischen Ihren Standorten: R&S®Trusted VPN bietet BSI-zugelassene Layer-3-Verschlüsselung für VS-NfD, EU RESTRICTED und NATO RESTRICTED. Behörden und Unternehmen sichern damit ihre IP-Kommunikation über öffentliche und gemanagte Netze ab. IPSec, kryptografische Netztrennung und hardwaregestützter Systemschutz greifen dabei ineinander. Über den R&S®Trusted Objects Manager verwalten Sie Gateways und Schlüssel zentral – passend zu Ihrem Sicherheitsbedarf.
Technische Merkmale
- BSI-Zulassung für die Übertragung von Informationen der Einstufungen VS-NfD, EU RESTRICTED und NATO RESTRICTED
- Layer-3-Verschlüsselung mit IPSec für Site-to-Site- und Client-to-Site-Verbindungen
- Einsatz über öffentliche IP-Netze und Managed-IP-Dienste, etwa MPLS
- Trusted Virtual Domains zur kryptografischen Trennung von Kommunikationsbereichen
- Integrierte Zertifizierungsstelle; externe CA für Roadwarrior-Verbindungen
- UEFI Secure Boot, TPM-basiertes Trusted Boot und Datenträgerverschlüsselung
- Zentrale Verwaltung über R&S®Trusted Objects Manager mit webbasierter Bedienung und integrierter automatischer PKI
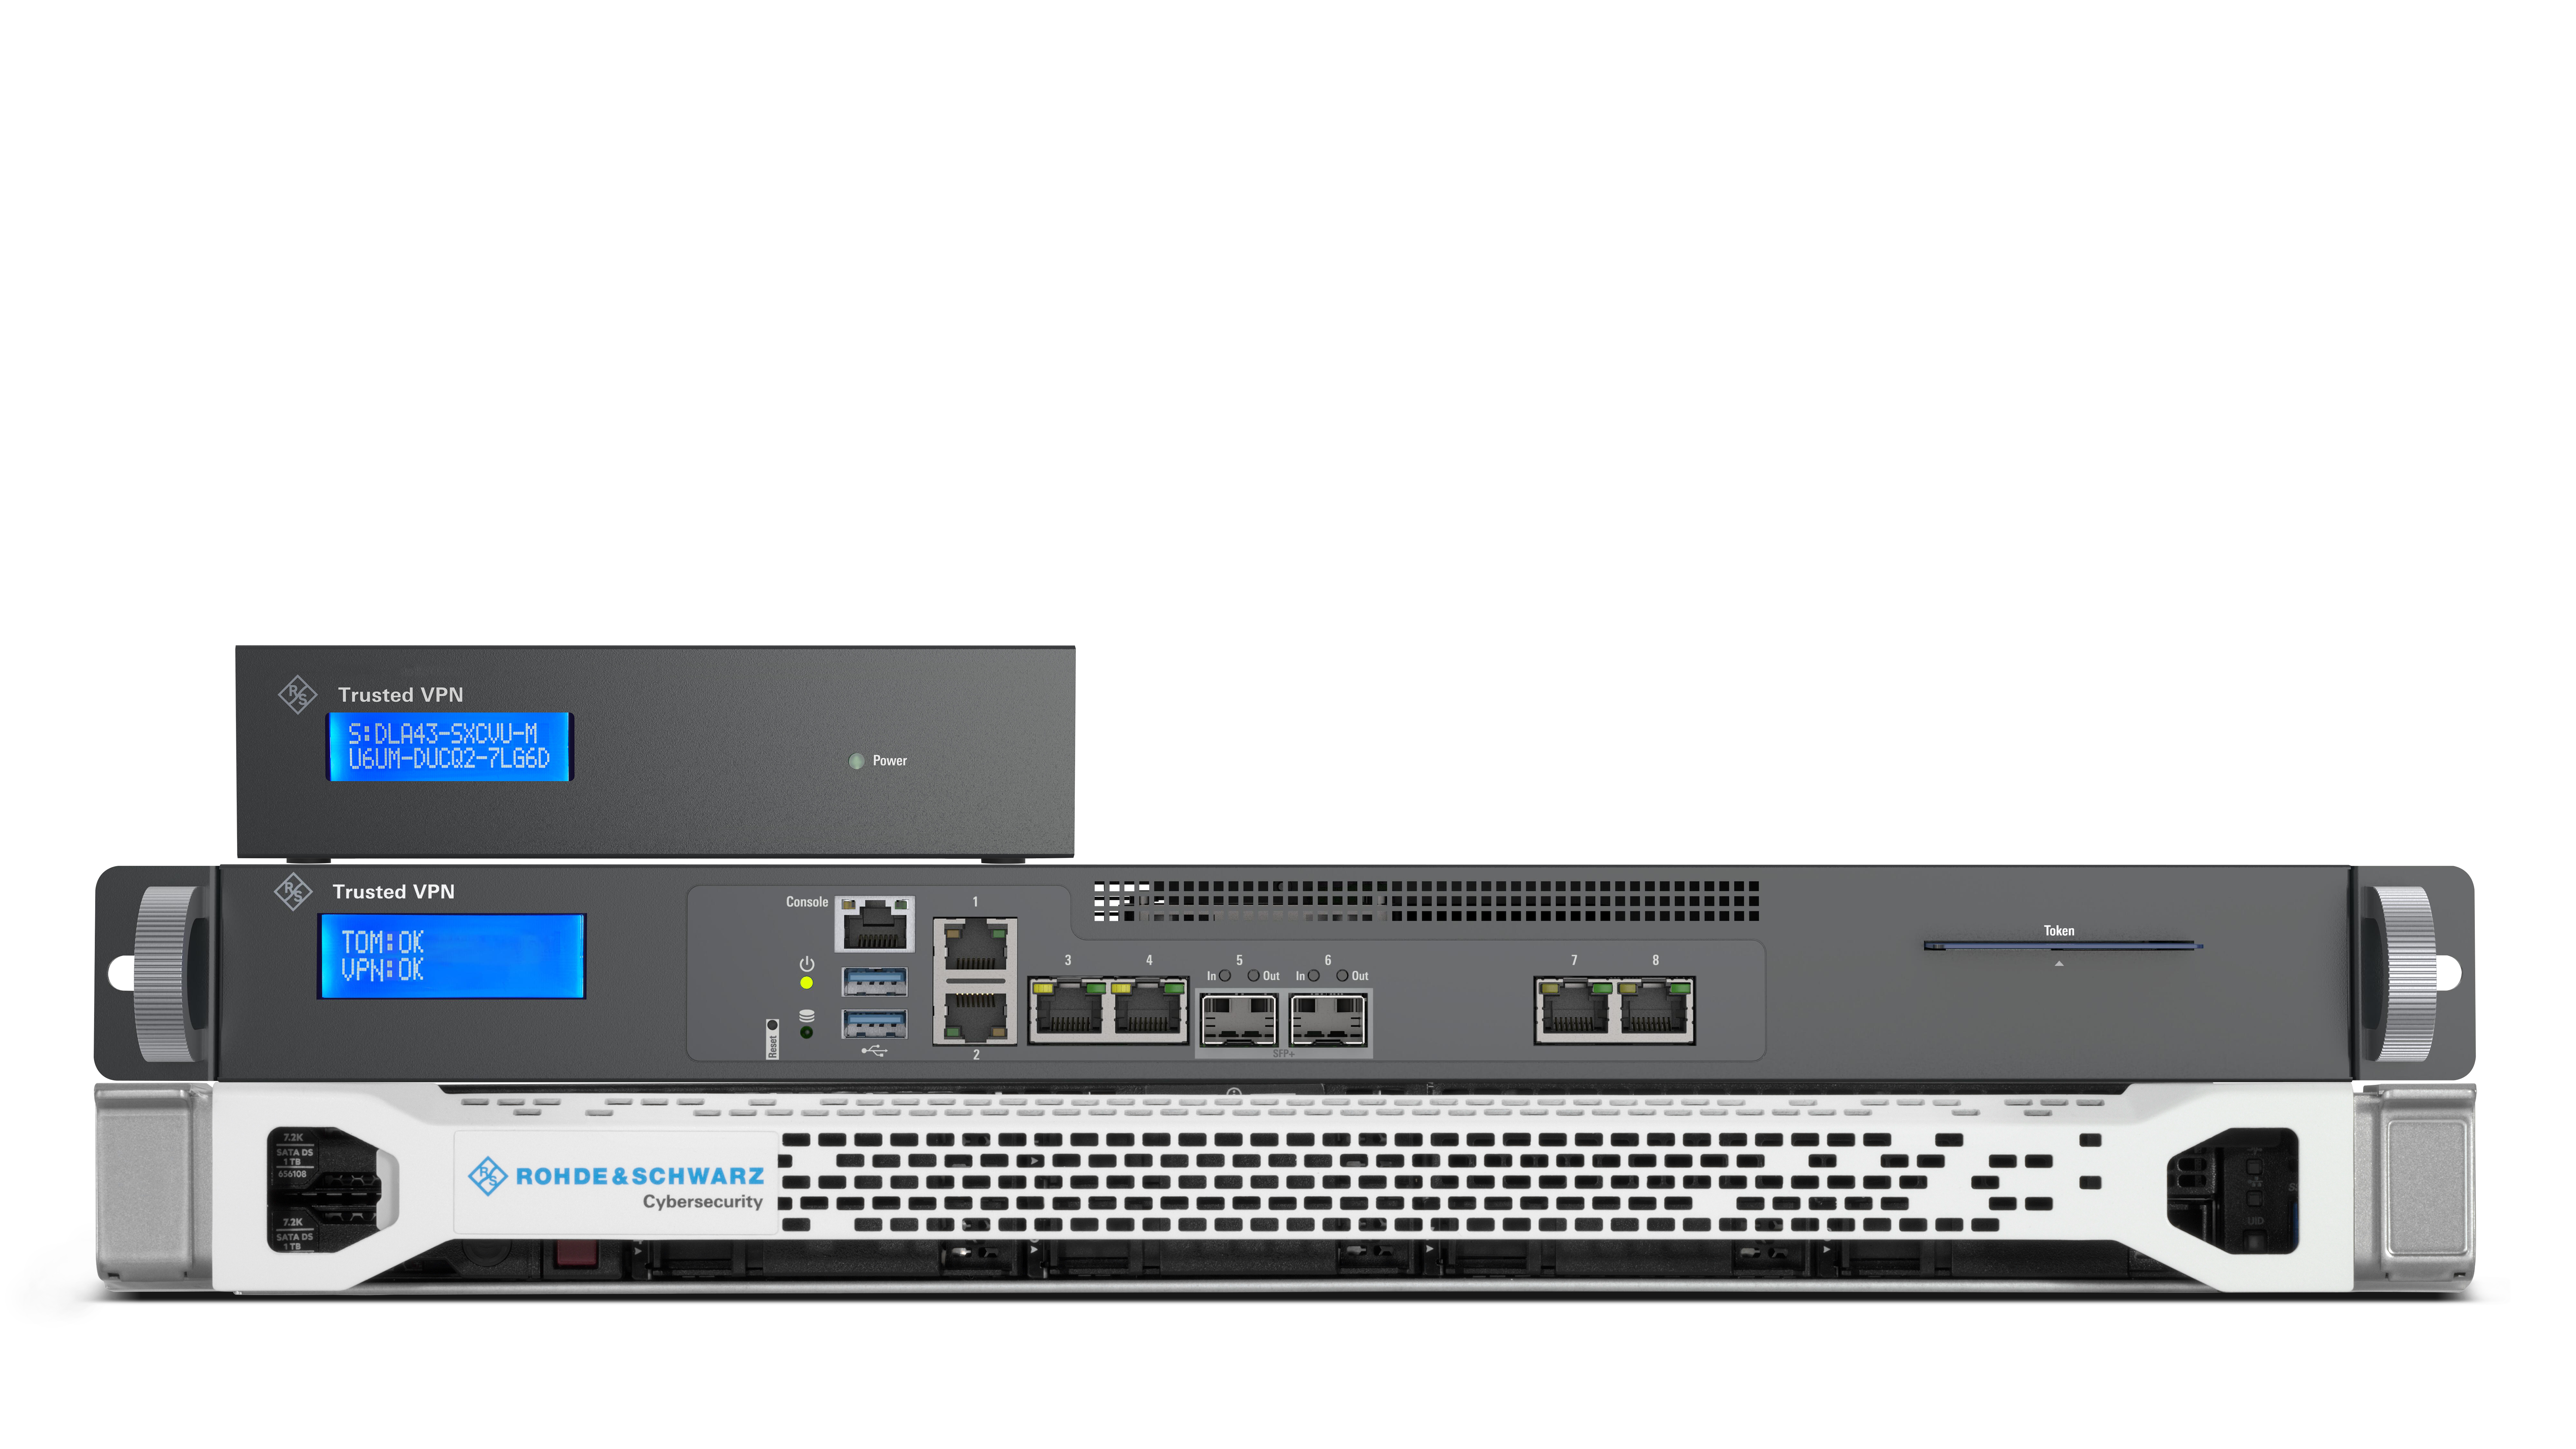
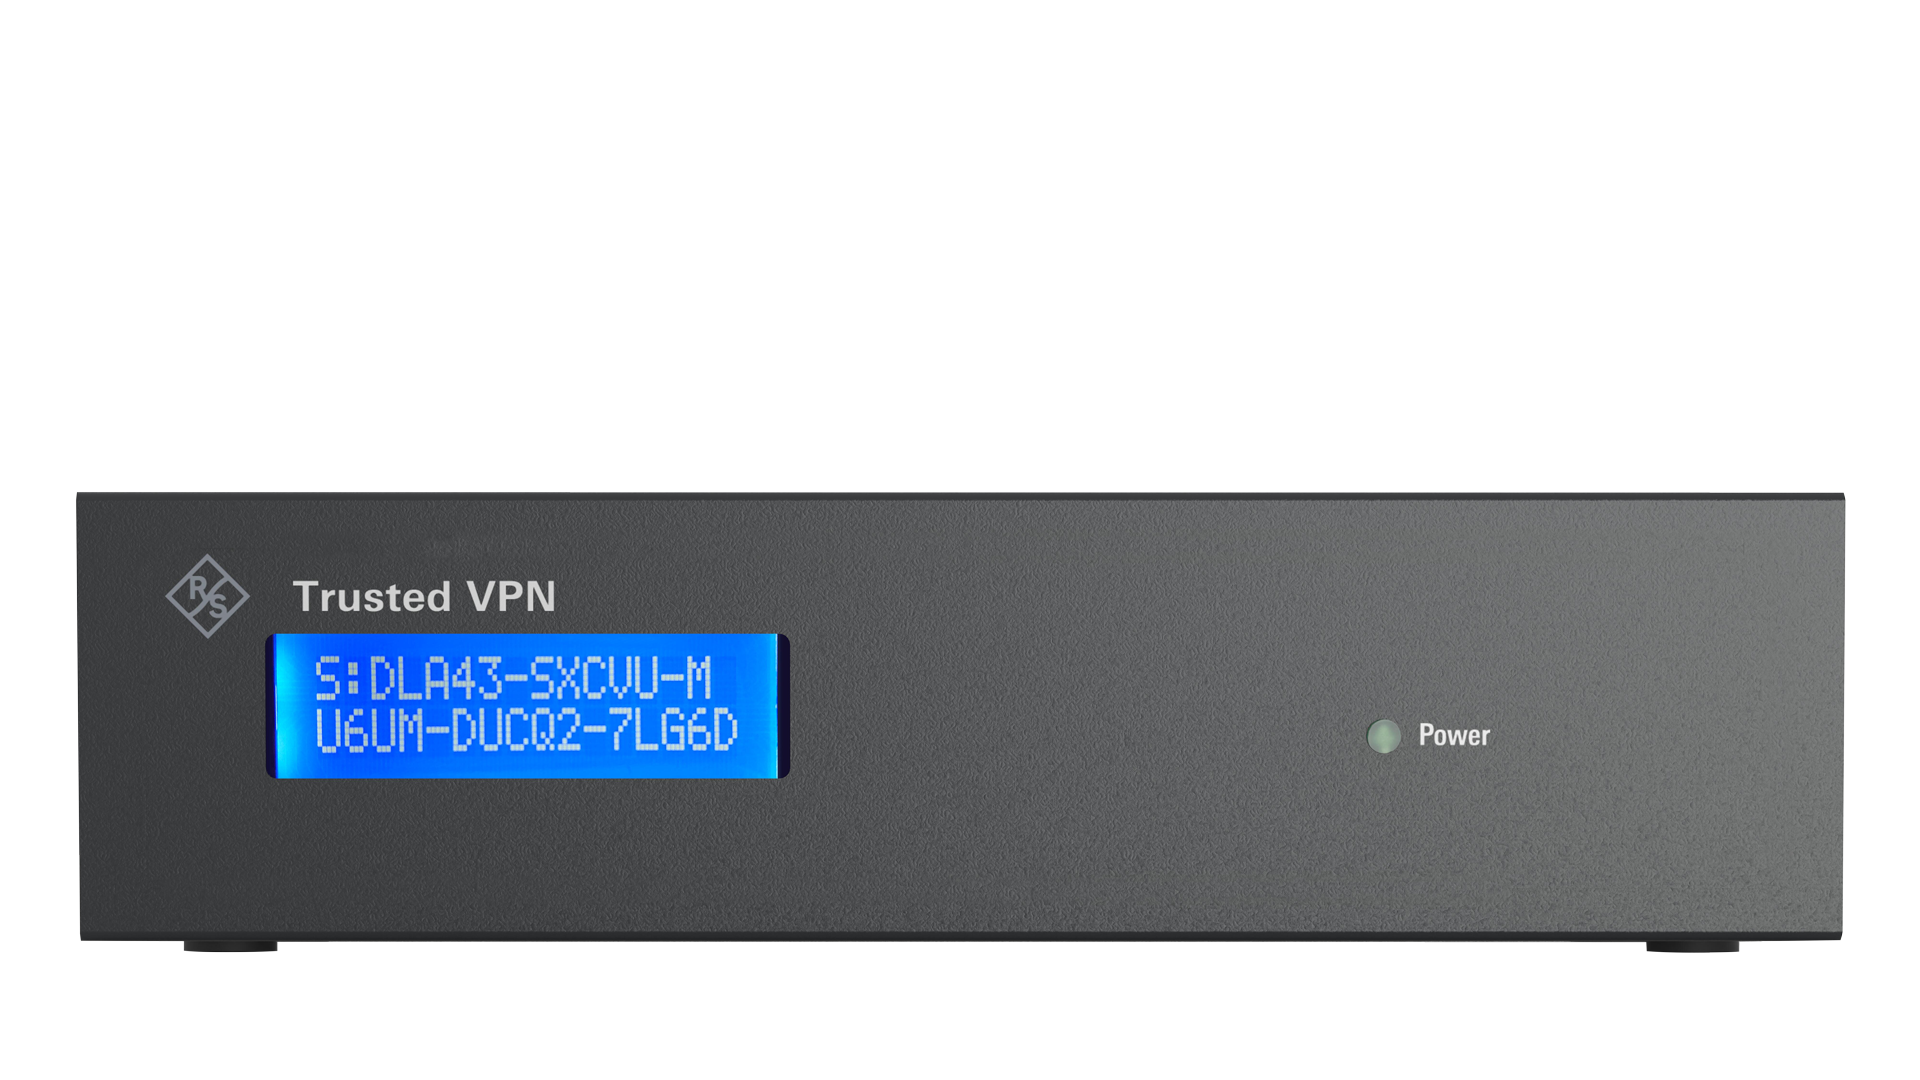
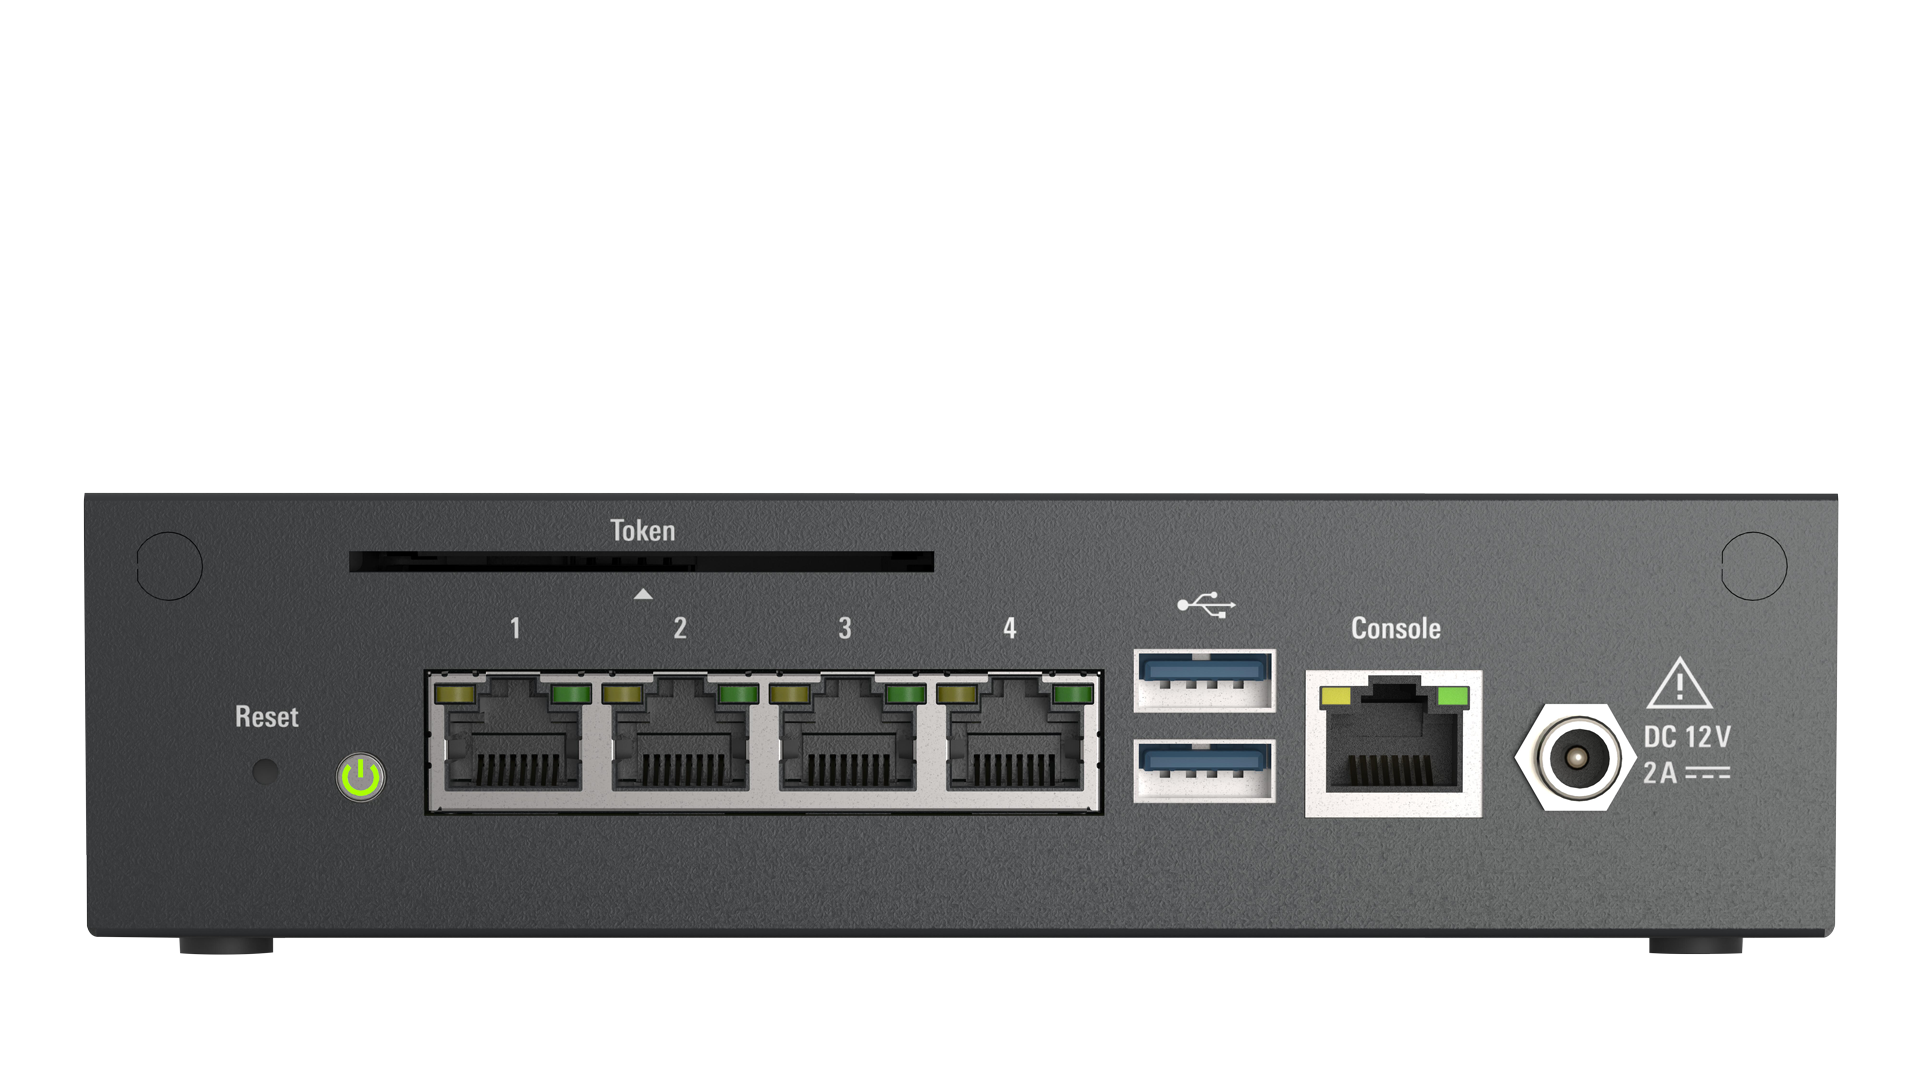
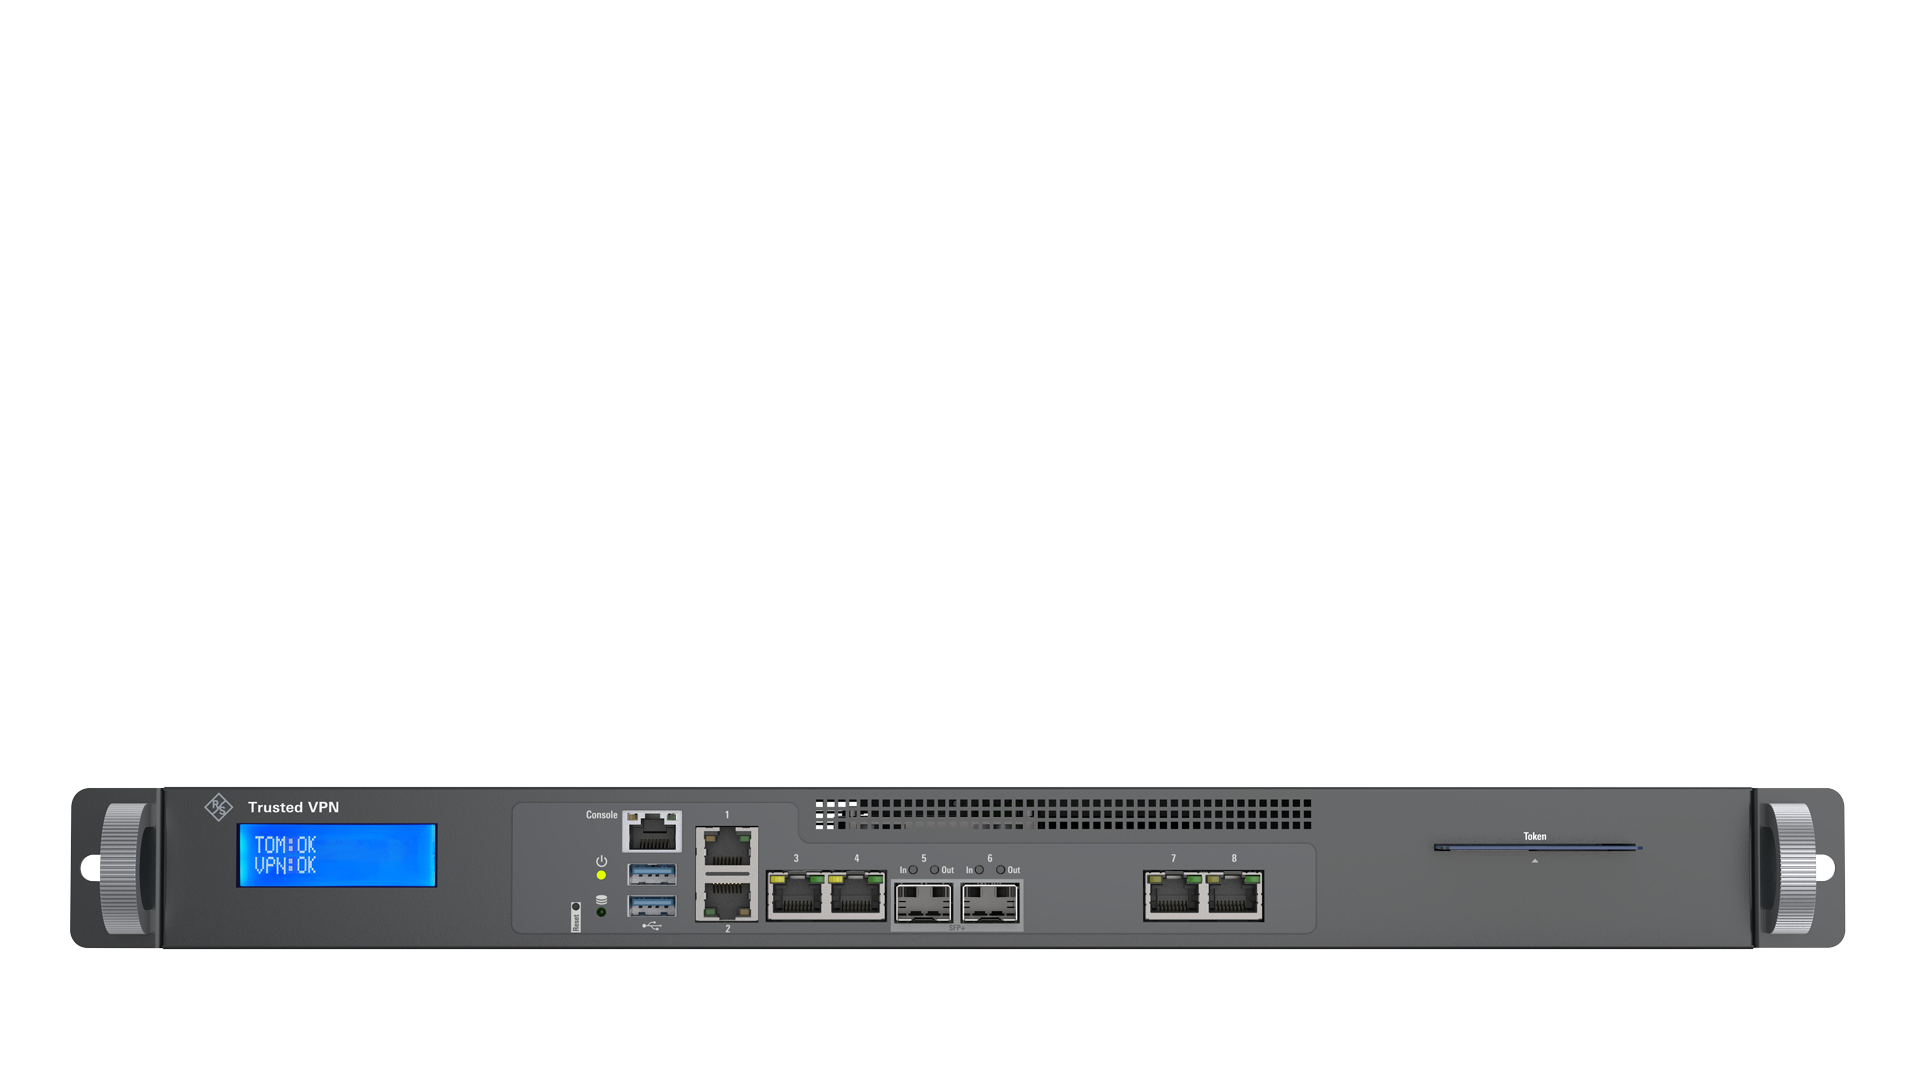
- Drei kombinierbare Modelle: VPN-S mit bis zu 250 MBit/s, VPN-L mit bis zu 600 Mbit/s und VPN-XL mit bis zu 6 Gbit/s bidirektionaler Verschlüsselungsleistung
- Gigabit-Ethernet-Schnittstellen bei allen Modellen; zusätzliche 10-Gigabit-Ethernet-SFP+-Schnittstellen bei VPN-L und VPN-XL
Highlights
Zugelassene Sicherheit für eingestufte Informationen
Wenn Behörden und ihre Auftragnehmer eingestufte Informationen austauschen, muss der Schutzbedarf auch auf dem Übertragungsweg erfüllt sein. R&S®Trusted VPN bietet dafür BSI-zugelassene Verschlüsselung für VS-NfD, EU RESTRICTED und NATO RESTRICTED. Damit sichern Sie die Standortkommunikation öffentlicher Einrichtungen sowie von Unternehmen und Projektpartnern ab, die entsprechend eingestufte Informationen übertragen. Die Zulassung bildet ein zentrales Auswahlkriterium für diese sicherheitskritischen Einsatzbereiche.
Zentrale Kontrolle über Gateways und Schlüssel
Behalten Sie auch in verteilten VPN-Infrastrukturen den Überblick: Mit dem R&S®Trusted Objects Manager verwalten Sie Gateways, Zertifikate und die Vertrauensbeziehungen zwischen Standorten, Netzen und Benutzern zentral. Die webbasierte Bedienung und die integrierte automatische PKI vereinfachen die Administration. So führen Sie die Sicherheitsverwaltung Ihrer Standorte an einer zentralen Stelle zusammen.
Kryptografische Trennung für unterschiedliche Sicherheitsbereiche
Gemeinsam genutzte Infrastruktur stellt besondere Anforderungen an die Trennung sensibler Kommunikation. Trusted Virtual Domains ermöglichen Ihnen, Organisationseinheiten, Projekte oder Sicherheitszonen kryptografisch voneinander zu isolieren. Die jeweiligen Vertrauensbeziehungen verwalten Sie zentral. So können Sie getrennte Kommunikationsbereiche auf einer gemeinsamen Infrastruktur betreiben und ihre Zuordnung auch bei zusätzlichen Standorten übersichtlich steuern.
Vorteile
Sichere Standortvernetzung über öffentliche und gemanagte Netze
Ob Internet oder Managed-IP-Dienst wie MPLS: R&S®Trusted VPN schützt Ihre Standortkommunikation unabhängig vom verwendeten Transportnetz. Die IPSec-Tunnel verschlüsseln Daten und innere IP-Header und verbergen die interne Adressierung gegenüber dem Transportnetz. Damit sichern Behörden, Unternehmen…
Flexible Anbindung von Standorten und mobilen Arbeitsplätzen
Verbinden Sie Niederlassungen mit Ihrer Zentrale und ermöglichen Sie geschützte Zugriffe auf Unternehmensressourcen von unterwegs oder aus dem Homeoffice. R&S®Trusted VPN unterstützt Site-to-Site- und Client-to-Site-Verbindungen innerhalb einer gemeinsamen Management- und Sicherheitsarchitektur.…
Starke Kryptografie für vertrauenswürdige Verbindungen
AES-256-GCM schützt die Vertraulichkeit und Integrität Ihrer übertragenen Daten. Für den Aufbau vertrauenswürdiger VPN-Verbindungen kombiniert R&S®Trusted VPN die Authentifizierung über X.509-Zertifikate mit dem Schlüsselaustauschprotokoll IKEv2. Perfect Forward Secrecy schützt frühere Sitzungen…
Integrierter Systemschutz vom Start an
Der Schutz Ihrer VPN-Infrastruktur beginnt bereits beim Systemstart: UEFI Secure Boot und TPM-basiertes Trusted Boot sichern die Integrität der Systemsoftware. Die Datenträgerverschlüsselung schützt gespeicherte Daten vor unberechtigtem Zugriff. Damit bezieht das Sicherheitskonzept neben den…
Bedarfsgerechte Leistung für Außenstellen und zentrale Standorte
Stellen Sie Ihre VPN-Infrastruktur passend zum jeweiligen Standortbedarf zusammen: Die Modelle S, L und XL lassen sich gemeinsam betreiben. VPN-S bietet ein kompaktes, passiv gekühltes Desktopformat für kleinere Standorte. VPN-L verbindet ein 19-Zoll-Format mit Gigabit- und…
Downloads & Links
R&S®Trusted VPN
R&S®Trusted Objects Manager
Allgemeine Informationen
Diese und weitere Veröffentlichungen – wie Broschüren, Checklisten für mehr Netzwerksicherheit oder Whitepaper zum Thema SIEM und DPI – finden Sie auf einen Blick hier:
Lassen Sie uns ins Gespräch kommen
Haben Sie Fragen zu unseren Produkten oder Lösungen oder möchten Sie ein Projekt mit uns besprechen? Wir finden gemeinsam die passende Lösung.
Nutzen Sie bitte unser Kontaktformular, so erreicht Ihre Anfrage direkt die richtigen Expert:innen.
Vertrieb Deutschland: +49 (0)2405 49936 333
Vertrieb International: +49 (0)2405 49936 122